
Pi-hole und AdGuard Home filtern Werbung und Tracker für das ganze Netzwerk, bevor überhaupt ein Browser ins Spiel kommt. Wie gut das funktioniert, hängt fast komplett von den Blocklisten ab, die du einträgst. Dieser Artikel zeigt dir, welche Listen sich 2026 bewährt haben, wie du sie einbindest und warum weniger oft mehr ist.
Wie ein DNS-Filter überhaupt blockt
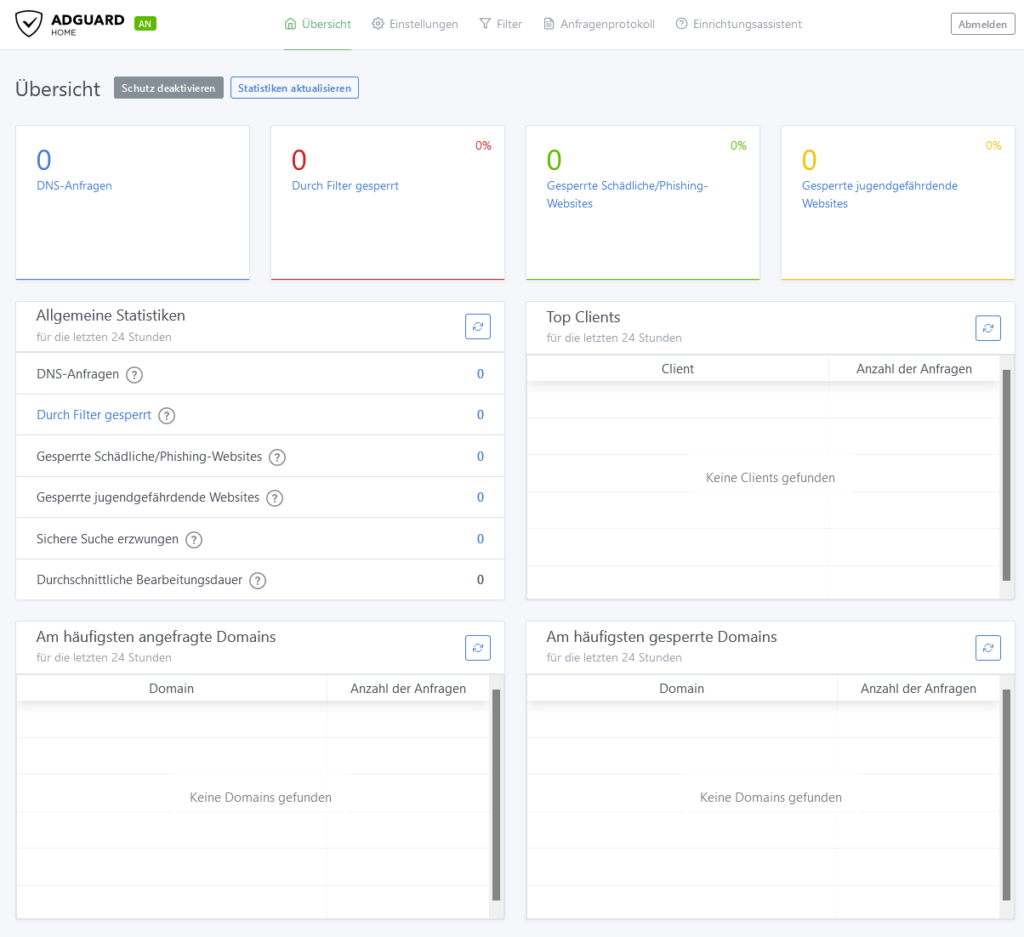
Beide Tools sitzen als DNS-Server zwischen deinen Geräten und dem Internet. Fragt ein Gerät nach einer Domain, die auf einer Blockliste steht, bekommt es statt der echten Adresse eine leere Antwort. Der Werbebanner oder der Tracker lädt einfach nicht. Das funktioniert für jedes Gerät im Netz, auch für solche, auf denen du keinen Werbeblocker installieren kannst, etwa Smart-TVs oder Konsolen.
Der Haken ist, dass ein DNS-Filter nur ganze Domains kennt. Werbung, die vom selben Server kommt wie der eigentliche Inhalt, lässt sich so nicht trennen. YouTube ist das bekannteste Beispiel, dazu gibt es einen eigenen Artikel. Für den Rest des Internets ist der Ansatz trotzdem erstaunlich wirksam.
Was sich seit 2023 geändert hat
Die erste Fassung dieses Artikels stammt aus dem Herbst 2023. Seitdem ist einiges passiert. Pi-hole hat mit Version 6 eine komplett neue Basis bekommen, mit eigenem Webserver, neuer Oberfläche und vor allem Unterstützung für Listen im AdBlock-Format. Früher konnte Pi-hole nur reine Hosts-Dateien verarbeiten, heute liest es die gängigen Domain-Listen genauso wie AdGuard Home.
Bei den Listen selbst hat sich die Landschaft verschoben. Die großen, gepflegten Sammlungen von HaGeZi und OISD haben viele ältere Einzellisten abgelöst. Sie fassen Dutzende Quellen zusammen, werden täglich aktualisiert und, das ist der wichtige Punkt, gegen Fehlblockierungen getestet.
Meine Empfehlung für den Einstieg
Wenn du nur eine einzige Liste einträgst, nimm eine dieser beiden. Beide sind so gebaut, dass im Alltag praktisch nichts kaputtgeht.
HaGeZi Multi Pro
HaGeZi pflegt eine ganze Familie von Listen in mehreren Stufen, von Light über Normal und Pro bis Ultimate. Pro ist für die meisten Haushalte der Sweet Spot. Werbung, Tracking, Telemetrie und ein guter Teil Malware-Domains werden abgedeckt, ohne dass Streaming-Dienste oder Online-Shops streiken.
https://raw.githubusercontent.com/hagezi/dns-blocklists/main/adblock/pro.txt
Im GitHub-Repository findest du dieselbe Liste auch in anderen Formaten, etwa als Wildcard-Liste für AdGuard Home. Für Pi-hole 6 und AdGuard Home reicht die AdBlock-Variante.
OISD
OISD verfolgt einen ähnlichen Ansatz und gilt als besonders konservativ, was falsche Treffer angeht. Die Liste gibt es in zwei Größen. Small deckt das Wesentliche ab, Big geht deutlich weiter. Ich würde mit Big starten, die Rate an Fehlblockierungen ist auch dort sehr niedrig.
https://big.oisd.nl
https://small.oisd.nl
Die Klassiker und was aus ihnen geworden ist
In der ersten Version dieses Artikels standen vier Listen. Die sind nicht verschwunden, aber ihre Rolle hat sich geändert.
StevenBlack Unified Hosts
Der Klassiker unter den Hosts-Dateien, seit Jahren gepflegt und in fast jeder Standardinstallation von Pi-hole dabei. Die Liste fasst mehrere Quellen zusammen und blockt Werbung und Malware-Domains zuverlässig. Als alleinige Liste ist sie heute etwas dünn, als Ergänzung zu HaGeZi oder OISD bringt sie kaum noch zusätzliche Treffer, weil beide sie bereits enthalten.
https://raw.githubusercontent.com/StevenBlack/hosts/master/hosts
AdGuard DNS Filter
Die offizielle Liste des AdGuard-Teams, speziell für DNS-Blocking gebaut. Wenn du AdGuard Home nutzt, ist sie bereits vorinstalliert. In der alten Fassung dieses Artikels stand hier ein Link auf einen Browser-Filter, der für DNS-Zwecke nicht gedacht ist. Das hier ist die richtige Adresse.
https://adguardteam.github.io/AdGuardSDNSFilter/Filters/filter.txt
Disconnect.me
Eine schlanke Tracker-Liste, die lange zur Standardausstattung von Pi-hole gehörte. Sie ist weiterhin abrufbar, wird aber nur noch sporadisch gepflegt und ist in den großen Sammellisten enthalten. Extra eintragen musst du sie nicht mehr.
EasyList
EasyList ist die Grundlage fast aller Browser-Werbeblocker, aber für DNS-Filter der falsche Kandidat. Der Großteil der Regeln bezieht sich auf einzelne Elemente innerhalb einer Seite, etwa bestimmte Pfade oder CSS-Klassen. Ein DNS-Server kann damit nichts anfangen und ignoriert die Einträge im besten Fall. Im schlechteren Fall blockt er ganze Domains, auf denen nur ein einzelner Banner gemeint war. Lass diese Liste im Browser, wo sie hingehört.
Warum du nicht zwanzig Listen einträgst
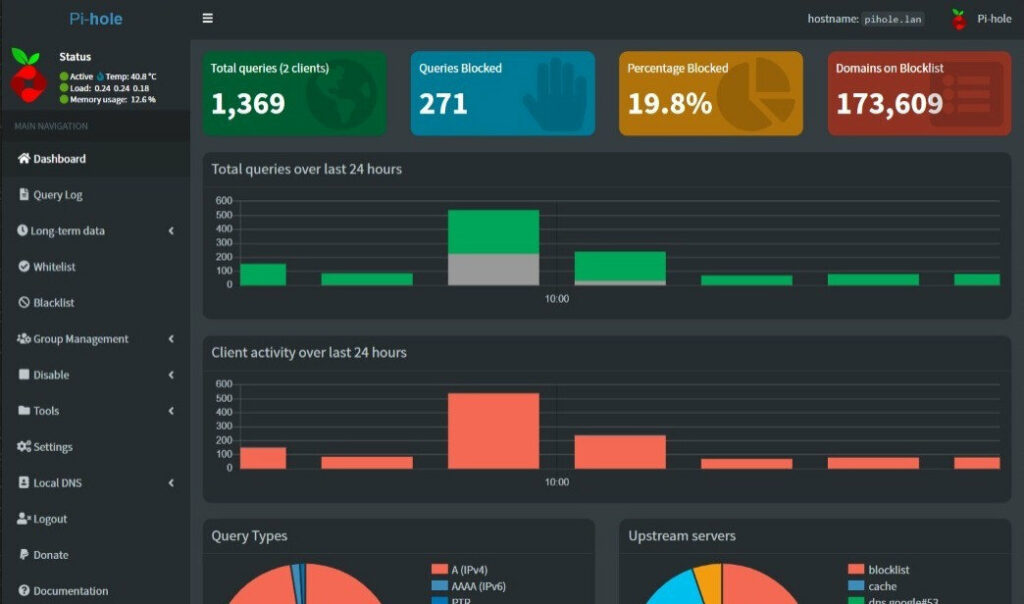
Die Versuchung ist groß, einfach alles einzutragen, was das Internet hergibt. Die Firebog-Sammlung listet allein über fünfzig Quellen. Mehr Listen bedeuten aber nicht mehr Schutz, sondern mehr Überschneidungen und mehr Fehlblockierungen. Irgendwann funktioniert der Link in der Bestellbestätigung nicht mehr, der Smart-TV meldet einen Netzwerkfehler und die Familie fragt, warum das Internet kaputt ist.
Mein Rat ist eine große Sammelliste plus höchstens ein oder zwei gezielte Ergänzungen für Dinge, die dir persönlich wichtig sind. Dazu eine Whitelist für die paar Domains, die trotzdem hängen bleiben. In der Praxis bleibt das eine Handvoll Einträge.
Listen eintragen in drei Schritten
Pi-hole 6
- Im Webinterface auf Lists gehen.
- Die URL einfügen, Typ Block auswählen und speichern.
- Unter Tools den Punkt Update Gravity ausführen, damit die Liste geladen wird.
AdGuard Home
- Unter Filter den Punkt DNS-Sperrlisten öffnen.
- Sperrliste hinzufügen, eigene Liste, URL und Namen eintragen.
- Speichern, AdGuard lädt die Liste sofort und aktualisiert sie danach automatisch.
AdGuard Home bringt zusätzlich einen Katalog bekannter Listen mit, in dem HaGeZi und OISD direkt anklickbar sind. Das erspart das Kopieren der URLs.
So läuft es bei mir
In meinem Netz übernimmt AdGuard Home auf einem Raspberry Pi den DNS für alle VLANs. Dahinter sitzt Unbound als eigener Resolver, der verschlüsselt per DNS-over-TLS nach draußen spricht. Die Firewall auf der UDM Pro blockt ausgehende DNS-Anfragen an fremde Server, damit kein Gerät den Filter einfach umgehen kann, indem es Google-DNS einträgt. Wie das Netz insgesamt aufgebaut ist, steht im Artikel zu meinem VLAN-Setup.
Für das Kids-VLAN lohnt sich ein Blick auf die Client-Einstellungen von AdGuard Home. Dort lässt sich pro Gerät oder pro Netz strenger filtern als im Rest des Hauses, inklusive Jugendschutz und Safe Search. Ein Filter für alle wäre entweder zu lasch für die Kinder oder zu streng für den Rest.
Fazit
Blocklisten sind der Hebel, mit dem Pi-hole und AdGuard Home ihre Wirkung entfalten. Eine gute Sammelliste wie HaGeZi Pro oder OISD Big reicht für die meisten Haushalte aus und macht deutlich weniger Ärger als ein Dutzend Einzellisten. Die Klassiker von früher sind darin bereits enthalten, und EasyList gehört in den Browser, nicht in den DNS-Server. Der Rest ist Pflege, also gelegentlich ins Query-Log schauen, Fehlblockierungen freigeben und die Listen aktuell halten.